[BizHanKook] “與美國相比,韓國市場規模雖小,但技術發展精細,我們感受到了安全防護的緊迫性。”
因接連發生的駭客攻擊事件而備受困擾的韓國,正成為全球安全企業的新目標。在韓國國內企業紛紛透過高精尖人工智慧(AI)安全技術進行應對之際,圍繞日益增長的安全投資需求,國內外企業間的競爭預計將全面展開。
Raven:“銀行、保險等行業安全風險巨大”
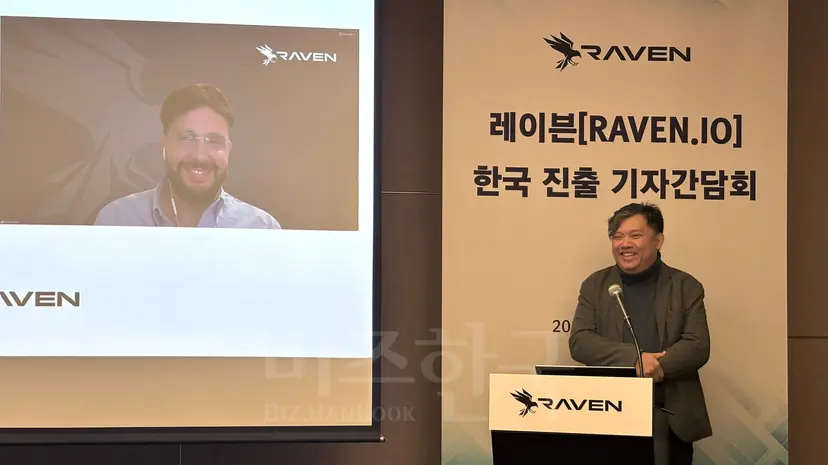
12日,美國網路安全企業Raven.io在首爾瑞草區JW萬豪酒店舉行了韓國市場進軍新聞釋出會,並公佈了國內業務擴充套件計劃。當天的活動由常務董事Adrian Ong主持,Raven聯合創始人兼執行長(CEO)Roy Avitbul透過影片連線介紹了進軍韓國市場的背景及業務策略。
Raven是一家開發執行時安全技術的企業,能夠檢測並攔截應用程式在實際執行過程中出現的異常程式碼行為。該公司於今年3月完成了2000萬美元(約合280億韓元)的早期融資。
Avitbul CEO表示:“觀察到韓國近期發生的多次入侵事件後,我們將韓國列為優先考慮物件。我們認為銀行和保險等金融行業的安全風險巨大,因此將相關產業選為首要進攻目標。”
他進一步解釋稱:“目前大多數銀行和金融服務機構所使用的程式碼,很大一部分基於開源軟體。攻擊者同樣可以接觸到這些程式碼,並利用AI不斷加快發現漏洞並進行攻擊的速度。”
Raven將與新加坡商業諮詢公司The Executive Action合作開展韓國業務。基於訂閱制的商業模式,該公司將並行採取三種方式:直接面向客戶銷售、經銷商銷售,以及透過託管安全服務提供商(MSSP)進行銷售。
Ong常務董事表示,基於此前在韓國IBM分公司工作時建立的人脈網路,目前正與有相關技術需求的企業進行接觸。目前,已在與部分韓國國內金融公司進行概念驗證(PoC)和價值驗證(PoV)。
“如同安裝監控探頭,攔截異常行為”
企業所使用的軟體往往由多個開源庫組合開發而成。如果公開的庫中存在漏洞,攻擊者透過分析程式碼便能找到入侵路徑。特別是利用尚未公開漏洞的“零日攻擊”,因其在漏洞被正式公佈或補丁提供前便已發生,極難進行應對。
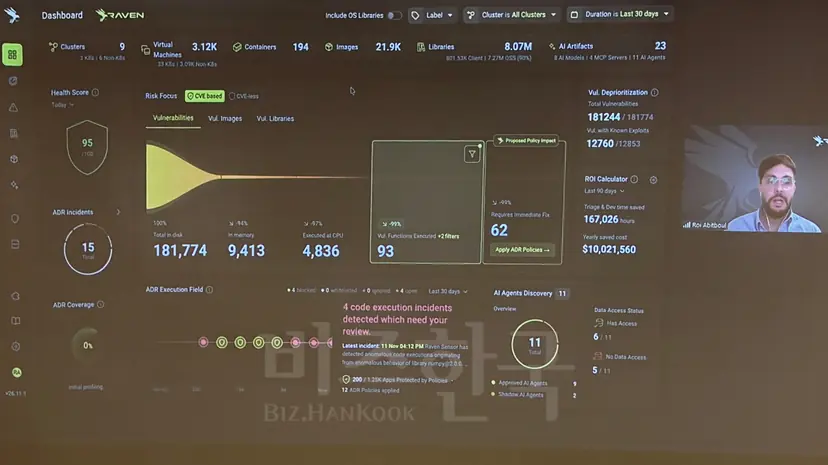
Raven透過直接觀察應用程式內部執行程式碼的行為來發揮作用。如果現有的終端檢測與響應(EDR)解決方案主要監視作業系統中產生的檔案和程序的異常行為,那麼Raven的方式則是分析構成應用程式的各個庫的執行過程。
Raven解釋稱,透過這種方式,一旦發現異常行為,無需停止整個應用程式,僅攔截出現問題的行為即可。即使是不需要訪問外部網路的庫突然嘗試通訊或執行未經許可的程式碼,該技術也能有效阻止此類行為。
Avitbul CEO表示:“這就像在所有程式碼庫中安裝了監控探頭。我們可以在程式碼實際執行期間觀察每個庫執行的工作,從而掌握其應該完成和不應該完成的任務。”
資訊保安市場增長至7萬億韓元規模……企業與政府投資額增加
根據韓國科學技術資訊通訊部的資料,前年韓國876家資訊保安企業的總銷售額約為7.1244萬億韓元,較上一年增長了15.9%。同期,包括物理安全在內的整體資訊保護產業銷售額為18.5945萬億韓元,增長了10.5%。此外,去年公開資訊保護現狀的773家企業的總投資額為2.423萬億韓元,較上一年增加了14.3%。
韓國政府也在加大對AI安全技術開發的投入。科學技術資訊通訊部在2027年預算案中,編制了550億韓元的“AI網路盾牌穹頂技術開發”、700億韓元的“中小企業AI威脅應對服務支援”以及500億韓元的“網路安全AI學習基礎構建”等經費。
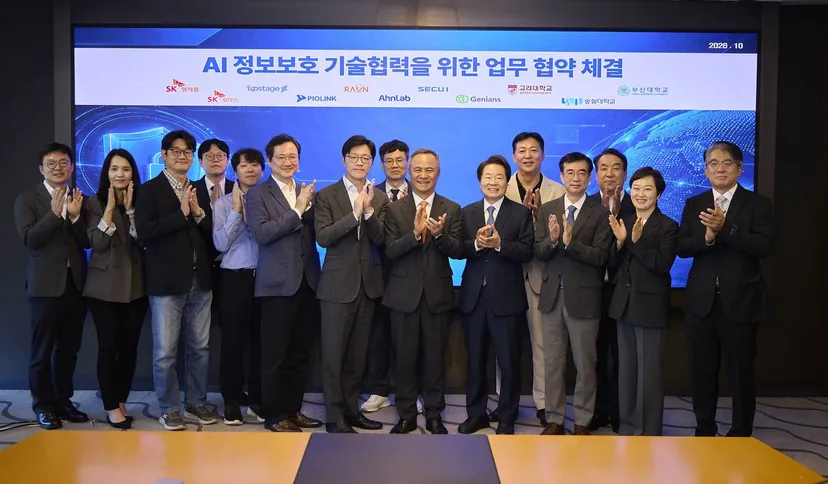
對此,韓國本土企業也在加速開發AI安全技術。SK電信與Upstage於10月聯合AhnLab、SK Shieldus、Genians、SGA Solutions等6家韓國本土安全企業及3所大學,啟動了“獨立AI網路安全協議體”。
在韓國國內安全產業不斷成長的同時,海外企業為爭取新需求,也在不斷擴大進軍範圍。本月3日在京畿道城南市板橋舉辦的“2026韓以網路安全論壇”上,7家以色列安全企業受邀出席,並與韓國企業探討了合作方案。
Ong常務董事強調:“韓國企業擁有優秀的人才和技術力量,也能在AI領域投入大量資金,但應對網路攻擊的時間極其有限。Raven的角色就是為客戶爭取時間,確保在安全補丁釋出之前也能有效保護系統。”