[BizHanKook] 隨著上月30日國會運營委員會和情報委員會監查的結束,為期約20天的2026年定期國會國政監查圓滿落幕。然而,各方評價並不理想。在朝野極端的對峙中,國政監查再次淪為政爭和癱瘓的現場。今年被國會傳喚的證人及參考人中,企業家佔比竟高達44%,這種根深蒂固的“讓企業家排排站”以及“怒斥、羞辱”的陳舊惡習再次上演。這正是商界發出“國政監查毫無改變”批評的原因所在。
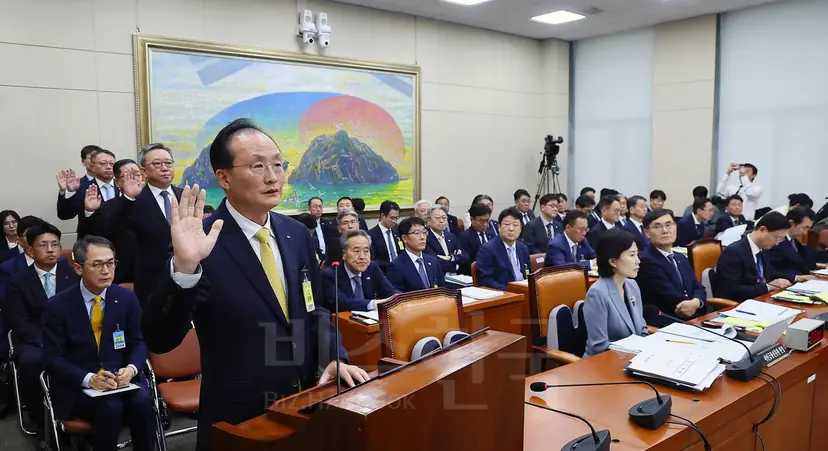
國政監查企業家證人、參考人採用率達44%
根據國政監查NGO監督團與韓國經濟新聞統計,今年國政監查中,企業家被列為一般證人或參考人的案例多達171起。這一資料佔總傳喚證人及參考人人數(392人)的43.6%。扣除重複傳喚,實際涉及的企業家人數為132人,其中97人共計出席了116次國政監查現場。
攻擊目標主要集中在平臺企業身上。谷歌韓國總經理尹九(音)不僅在科學技術資訊放送通訊委員會(科放委),還在政務委員會、性別平等家庭委員會等多個常任委員會中出席,次數竟高達5次。除了谷歌應用商店強制推行應用內支付手續費、規避網路使用費、濫用YouTube市場支配力等長期存在的問題外,近期爆發的“數字性犯罪受害者資訊洩露事故”也被推上了風口浪尖,尹九總經理為此表達了“歉意”。
接連發生的駭客攻擊事件也是此次國政監查中的焦點。因大規模客戶資訊洩露而備受指責的Tving,其代表崔珠熙(音)在科放委和政務委員會等地出席了3次。面對議員們關於“疏於安全管理”的斥責,崔珠熙代表表示:“推測是基於惡意AI的攻擊。”同時她也道歉稱:“承認在駭客技術和AI進化速度面前,安全投入與應對響應存在不足,對此深感愧疚。”
在本月19日的政務委員會上,針對駭客攻擊事件,國民、新韓、韓亞、友利、農協銀行等五大行長齊聚一堂。這是自2022年大型金融事故連發以來,五大行長時隔4年再次同時出席國政監查。
國會議員們批評他們對“駭客攻擊”應對不力。新韓銀行和韓亞銀行從感知到駭客攻擊到做出反應,分別耗時15小時26分和41小時44分;KB國民銀行則被指出在首次監測到攻擊後,未能阻止進一步的資訊外洩。國民銀行和NH農協銀行去年的資訊保護預算執行率僅為58%和53%,也招致了猛烈批評。銀行行長們紛紛承諾將擴大安全投入、增加人力、升級系統並進行受害者賠償。
“只准回答是或否……”
國政監查結束後,商界、金融圈和IT平臺行業普遍流露出“早就料到會這樣”的擔憂。儘管從幾個月前開始,專門的對外聯絡團隊和管理層就為了準備國會答辯和編寫預期問答集而殫精竭慮,但真正站到監查臺上時,面對“只准回答是或否,說短點”的呵斥,他們甚至連實質性的辯解機會都沒有。
某平臺企業公關組相關人士指出:“企業家們騰出一整天時間來應對國政監查,但議員們指出的多是媒體早已曝光的內容,而留給他們的回答時間往往只有‘1至3分鐘’左右。令人遺憾的是,那種只是一味追責和道歉,卻缺失政策性支援或立法指南的陳舊方式似乎毫無改變。”
金融圈相關人士感嘆道:“雖然這次監查揭露了金融公司與金融當局管理體系中的不少問題,但考慮到目前利用AI的駭客攻擊在所有產業領域激增的現狀,這實際上是任何人都難以完全防範的局面。甚至有一種感覺,政界似乎是在藉此向考慮行長任期的金融圈釋放某種訊號。”
某商界相關人士建議:“這次監查現場佔據主導的並非政策討論或建設性批評,而是為了博取演算法流量的短影片製作。如果至少能尊重一下企業家,希望那些借開場發言互相指責、高聲叫嚷的朝野議員們能夠收斂一些。希望國政監查能轉變為一個傾聽業界困難、討論如何改善頑疾及確立立法方向的溝通場所。”