

[비즈한국] 隨著針對金融行業的駭客攻擊接連發生,金融機構的資訊保護現狀備受關注。隨著《資訊保護產業法》施行令的修訂,預計從2027年起,金融機構也將被強制要求公示其資訊保護現狀,目前參與自主公示的金融機構數量有所增加。然而,這在整個行業中仍屬少數,且即便是被評為資訊保護優秀企業或在安全投資方面較為積極的金融機構,也發生了個人資訊洩露事故,引發了對該制度有效性的質疑。
韓國網際網路振興院(KISA)的資訊保護公示制度旨在公開企業在資訊保護方面的相關投資額、人力、認證及使用者保護活動。目前,該制度要求特定業務領域的企業、營收超過3000億韓元的上市公司,以及日均使用者數超過100萬名(以去年年底前3個月為準)的企業必須進行公示。根據現行法律,公共機構、金融公司、電子金融業務者及小型企業不在強制物件之列。
然而,隨著科學技術資訊通訊部修訂《關於促進資訊保護產業的法律》(資訊保護產業法)施行令,從2027年起,金融公司也將承擔資訊保護現狀的公示義務。這是因為修訂案刪除了將公共機構、金融公司、電子金融業務者及小型企業列為豁免物件的條款。科技部相關人士表示:“目前正在進行內部程式,以便在法律正式公佈後,確保修訂案能從2027年1月起實施。”
此外,修訂案還刪除了原適用於上市公司的資訊保護最高負責人(CISO)指定及申報要求,以及營收3000億韓元的標準,將義務物件擴大至全體上市公司。使用者數的核算標準從“去年年底前3個月平均”變更為“去年全年平均”,並將需進行資訊保護管理體系(ISMS)認證的企業也納入了強制物件。不過,考慮到小型企業在基礎設施建設等方面的困難,該規定將從2029年起適用。
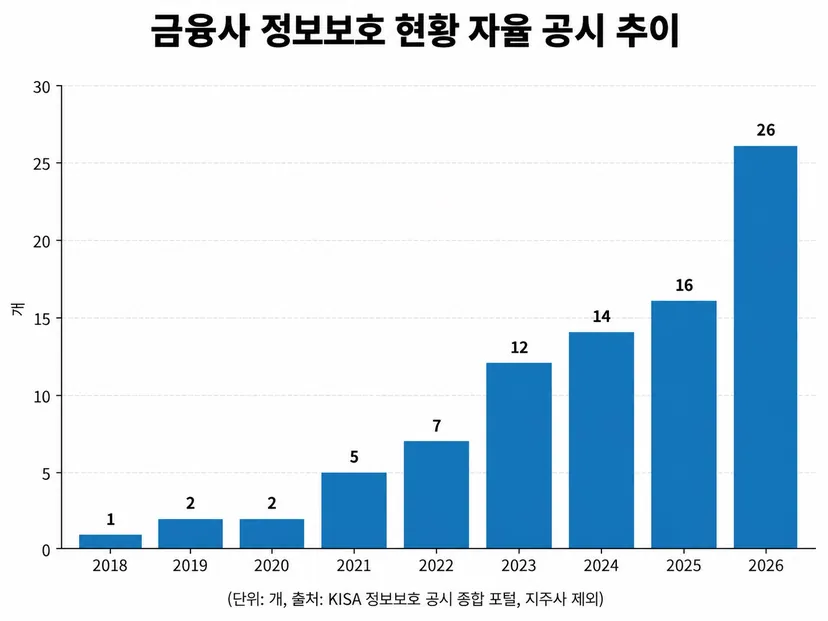
儘管在2027年強制化實施前,參與自主公示的金融機構有所增加,但從整個行業來看,佔比依然微乎其微。據KISA資訊保護公示入口網站顯示,在金融公司(不含控股公司)中,2018年最早公開資訊保護現狀的是Viva Republica(Toss)。自2019年起,分別為2家、2020年2家、2021年5家、2022年7家、2023年12家、2024年14家、2025年16家。進入今年,參與自主公示的金融機構激增至26家。
在商業銀行中,韓亞銀行、IBK企業銀行、Kakao Bank今年首次公示了資訊保護現狀。而NH農協銀行、產業銀行、K Bank、iM銀行、全北銀行、光州銀行、慶南銀行及外資銀行等從未進行過公示。在地方銀行中,濟州銀行從2023年起開始公示,釜山銀行曾於2019年參與過一次。
保險行業中目前尚無任何機構進行自主公示。信用卡公司中,今年僅有樂天信用卡一家進行了公示;資本公司中也僅有樂天資本從2023年起參與。儲蓄銀行方面,僅有Welcome儲蓄銀行從2024年起開始公示,但今年新韓儲蓄銀行也加入了行列。
證券行業中,公開資訊保護現狀的機構也有所增加。2025年僅有NH、SK、大信、新韓、Toss、韓國投資證券等6家,但今年隨著KB、友利(Yuanta)、韓亞、現代車證券的加入,增加到了10家。不過,考慮到證券機構總數超過60家,這一水平仍遠遠不足。
虛擬資產交易所被歸類為資訊通訊業,而非金融業。在韓國國內5大韓元交易所(Upbit、Bithumb、Digital X、Coinone、Gopax)中,引人注目的是Gopax的運營方Streami,儘管不在強制物件內,但從2018年起持續公開了資訊保護現狀。5家交易所中,承擔公示義務的是Dunamu(Upbit)和Bithumb,而Coinone和Digital X(原Korbit)則從未進行過資訊保護公示。
明年起,資訊保護公示強制物件企業將大幅增加,但人們對該制度的實效性仍存質疑。此次《資訊保護產業法》施行令的修訂,是政府2025年10月釋出的“跨部門資訊保護綜合對策”舉措之一。這是在去年發生SKT USIM駭客攻擊、樂天信用卡資訊洩露等大規模事故後,為強化民營企業安全能力而提出的方案。
然而,隨著駭客攻擊手段利用人工智慧(AI)變得日益複雜,有觀點指出需要更有效的制度。最近發生2.5萬餘名客戶資訊洩露的新韓銀行,未能防住針對貸款諮詢人員查詢系統的駭客攻擊。據悉,外部攻擊者繞過了本人認證程式,透過反覆輸入資訊查詢所需的數值,從而竊取了個人資訊。
新韓銀行曾於2025年被評為資訊保護公示優秀企業,並獲得科技部部長獎。該獎項旨在表彰每年資訊保護水平高或誠實履行公示義務的企業。新韓銀行不僅在金融委個人資訊利用及管理實態日常評估中連續6年獲得最高等級,在主要資訊通訊基礎設施綜合水平評估中也獲得了最高等級,但此次仍未能防止事故發生。
單從資訊保護投資規模也難以判斷安全水平。在2026年公示了資訊保護現狀的4大商業銀行(KB國民、新韓、韓亞、友利)中,截至2025年底,資訊保護投資額最高的是國民銀行(433億韓元),其後依次是韓亞銀行(372億韓元)、新韓銀行(369億韓元)和友利銀行(364億韓元)。然而,在這些銀行中,近期連環駭客攻擊中未被證實發生資訊洩露的僅有友利銀行一家。
Welcome儲蓄銀行截至2025年底的資訊保護領域投資額為37億韓元,雖然金額較商業銀行少,但資訊科技領域投資中資訊保護領域的佔比卻高達15.8%。考慮到上述4大銀行均未超過10%(國民8.2%、新韓7.5%、韓亞9.0%、友利9.1%),這一數值較高。但即便如此,Welcome儲蓄銀行在9月27日遭遇駭客攻擊後,由於安全體系未能探測到攻擊,直到10月2日在自我審查過程中才察覺到攻擊事實。此次事故導致包括重複值在內的2299件法人客戶資訊外洩。
鑑於此,有意見指出,應當將評估標準從以數字為中心,轉向實際運營水平和日常檢查記錄等指標。在2月科技部和KISA舉辦的《資訊保護產業法》施行令聽證會上也提出了此類觀點。金融科技行業相關人士表示:“金融行業的駭客攻擊每天都在發生,攻擊技術在不斷演進,透過防禦方式應對的同時,檢查安全活動的持續性至關重要。”